MCP 作为多 Agent 约束层:从工具连接到行为强制
💄
随着 AI Agent 从单一助手演进为复杂的多 Agent 协作系统,开发者面临的挑战已从“如何让 Agent 连上工具”转变为“如何约束 Agent 的行为”。Model Context Protocol (MCP) 正成为这一转变的核心。本文将深入探讨 MCP 如何作为“约束层”,通过标准化的 Schema、资源隔离和采样限制,实现从简单的工具连接到严格行为强制的飞跃。
核心要点
•
范式转移:MCP 不仅仅是协议,更是 Agent 系统中的“宪法”,定义了什么是允许的。
•
类型安全:利用 JSON Schema 强制执行严格的输入输出校验,减少模型幻觉。
•
最小特权原则:通过 MCP Resources 实现细粒度的资源可见性控制。
•
可审计性:标准化的传输层使得所有 Agent 行为天然具备可追溯性。
从连接到治理:为什么需要约束层?
早期的 Agent 开发关注的是 Connectivity(连通性):如何让 LLM 调用数据库、搜索 Web 或读写文件。然而,在多 Agent 环境中,无节制的连通性会导致灾难:
权限越界:一个负责“日程安排”的 Agent 意外读取了财务数据库。
指令冲突:两个 Agent 同时尝试修改同一个资源,导致状态不一致。
行为失控:Agent 在没有人工确认的情况下执行了高成本或高风险操作。
MCP (Model Context Protocol) 通过引入一层标准化的“约束”,将工具 and 数据包装在受控的容器中。它不再是让 Agent “直接”访问系统,而是让 Agent 通过一个“受限代理”进行交互。
MCP 的核心约束机制
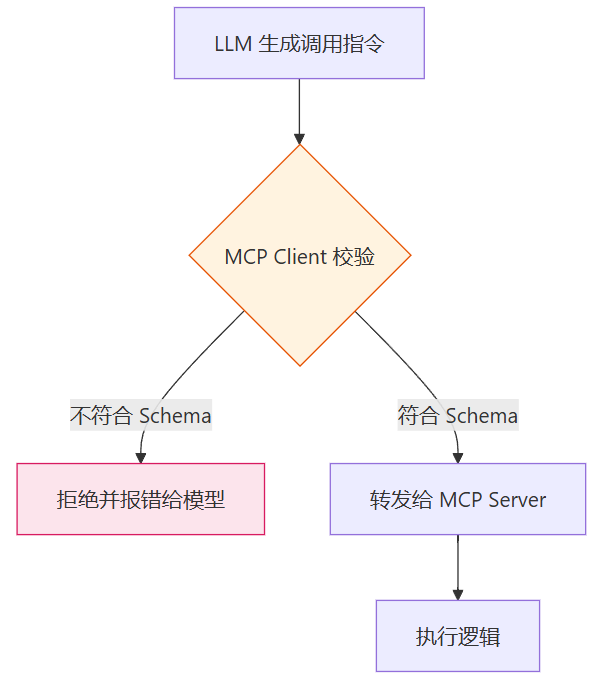
Schema 强制执行 (Schema Enforcement)
MCP 强制要求所有工具(Tools)使用 JSON Schema 定义输入。这不仅是为了让 LLM 知道如何调用,更是在运行时进行拦截的第一道防线。
资源隔离 (Resource Isolation)
不同于传统的全量 API 访问,MCP 的 Resources 机制允许 Server 仅暴露特定的 URI。Agent 只能通过 mcp:// 协议访问被明确授权的路径。
#WZowhrcXHybe text { white-space: pre; }#WZowhrcXHybe .fb0 { stroke: var(--N900-FG, 0.15); }#WZowhrcXHybe .fb0 {stroke: rgba(31,35,41, 0.15)}#WZowhrcXHybe .fx0 { stroke-miterlimit: 10; }#WZowhrcXHybe .fx0 {stroke-miterlimit: 10}#WZowhrcXHybe .fa1 { fill: rgb(187, 191, 196); }#WZowhrcXHybe .fa1 {fill: rgb(187, 191, 196)}#WZowhrcXHybe .fx1 { font: 400 12px MonospacedNumber, LarkHackSafariFont, LarkEmojiFont, LarkChineseQuote, -apple-system, BlinkMacSystemFont, "Helvetica Neue", Tahoma, "PingFang SC", "Microsoft Yahei", Arial, "Hiragino Sans GB", sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji"; }#WZowhrcXHybe .fx1 {font-style: normal}#WZowhrcXHybe .fx2 { text-anchor: middle; }#WZowhrcXHybe .fx2 {text-anchor: middle}#WZowhrcXHybe .fx3 { dominant-baseline: central; }#WZowhrcXHybe .fx3 {dominant-baseline: central}#WZowhrcXHybe .fx4 { stroke: none; }#WZowhrcXHybe .fx4 {stroke: none}#WZowhrcXHybe .fc0 { fill: var(--text-caption); }#WZowhrcXHybe .fc0 {fill: #646a73}#WZowhrcXHybe .fa2 { fill: var(--text-link-disabled); }#WZowhrcXHybe .fa2 {fill: rgb(187, 191, 196)}#WZowhrcXHybe .fa3 { fill: rgb(246, 248, 250); }#WZowhrcXHybe .fa3 {fill: rgb(246, 248, 250)}#WZowhrcXHybe .fx5 { font: 400 16px MonospacedNumber, LarkHackSafariFont, LarkEmojiFont, LarkChineseQuote, -apple-system, BlinkMacSystemFont, "Helvetica Neue", Tahoma, "PingFang SC", "Microsoft Yahei", Arial, "Hiragino Sans GB", sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji"; }#WZowhrcXHybe .fx5 {font-style: normal}#WZowhrcXHybe .fx6 { text-anchor: start; }#WZowhrcXHybe .fx6 {text-anchor: start}#WZowhrcXHybe .fx7 { dominant-baseline: alphabetic; }#WZowhrcXHybe .fx7 {dominant-baseline: alphabetic}#WZowhrcXHybe .fc1 { fill: rgb(51, 51, 51); }#WZowhrcXHybe .fc1 {fill: rgb(51, 51, 51)}#WZowhrcXHybe .fx8 { font: 700 16px MonospacedNumber, LarkHackSafariFont, LarkEmojiFont, LarkChineseQuote, -apple-system, BlinkMacSystemFont, "Helvetica Neue", Tahoma, "PingFang SC", "Microsoft Yahei", Arial, "Hiragino Sans GB", sans-serif, "Apple Color Emoji", "Segoe UI Emoji", "Segoe UI Symbol", "Noto Color Emoji"; }#WZowhrcXHybe .fx8 {font-style: normal}#WZowhrcXHybe .fb1 { fill: var(--N900-FG, 0.15); }#WZowhrcXHybe .fb1 {fill: rgba(31,35,41, 0.15)}#WZowhrcXHybe .fb2 { fill: rgb(225, 228, 232); }#WZowhrcXHybe .fb2 {fill: rgb(225, 228, 232)}#WZowhrcXHybe .fa4 { fill: var(--bg-body); }#WZowhrcXHybe .fa4 {fill: #fff}ABC1234机制描述定义参数化的资源路径动态发现可用资源订阅资源变更约束作用限制 Agent 只能访问特定模式的数据隐藏未授权的“隐形”资源确保 Agent 仅在必要时获取更新URI TemplatesList ResourcesSubscription
采样限制 (Sampling Limits)
MCP 允许 Client 控制 Server 发起的“采样请求”(Sampling)。这意味着你可以约束 Server 是否可以反向要求模型生成内容,从而防止无限递归或未授权的模型调用。
实战:构建受控的多 Agent 环境
假设我们有一个“自动化运维”多 Agent 系统,我们需要确保“监控 Agent”只能读取日志,而“修复 Agent”必须在约束下执行命令。
MCP Server 端的约束定义 (TypeScript)
代码块
TypeScript
Python 端的权限校验
代码块
Python
# 使用 Python MCP SDK 进行客户端侧的行为审计from mcp import Client, StdioServerTransport
async def audited_agent_call(client: Client, tool_name: str, args: dict):
# 行为审计层print(f"[AUDIT] Agent attempting to call {tool_name} with {args}")
if tool_name == "delete_resource" and not args.get("confirmed"):
return "Error: Explicit confirmation required for deletion."
response = await client.call_tool(tool_name, args)
return response
高级技巧:动态行为强制
在复杂系统中,约束不应该是静态的。你可以通过 MCP Gateway 实现基于上下文的动态约束:
配额管理:限制单个 Agent 在一小时内调用的 API 总额。
审批流拦截:当检测到“写”操作时,MCP Client 暂停执行并弹出 UI 供人工确认。
多 Agent 协同过滤:如果 Agent A 正在修改配置,Agent B 对该配置的修改请求将被 MCP 层自动阻塞或排队。
最佳实践
始终定义 enum:在输入 Schema 中尽可能使用枚举值,限制 Agent 的选择范围。
实现 maximum 和 minLength:对数值 and 字符串长度进行强制限制,防止注入攻击或资源耗尽。
解耦权限与工具:不要在工具内部写死权限逻辑,而是通过 MCP Resources 暴露不同的视图。
开启采样审计:如果使用采样功能,务必在 Client 端记录所有模型生成请求。
定期验证一致性:使用自动化脚本检查 MCP Server 的输出是否始终符合预期的安全策略。
⚠️ 常见错误:
•
过于宽泛的描述 → 导致 Agent 尝试传入非预期参数。应使用精确的 description。
•
忽略错误处理 → 模型在收到模糊错误时会尝试“猜测”,可能导致更多错误。应返回结构化的错误信息。
常见问题 (FAQ)
Q1: MCP 约束层会显著增加延迟吗?
不会。MCP 采用轻量级的 JSON-RPC 2.0 协议,Schema 校验在内存中完成。相比于 LLM 的推理时间,约束层的开销几乎可以忽略不计(通常 < 5ms)。
Q2: 如何防止 Agent 绕过 MCP 约束?
Agent 无法绕过 MCP 约束,因为它是通过 Client 访问 Server 的。只要 Client and Server 之间的通信通道是受控的(如标准输入输出 or 加密的 WebSocket),Agent 就只能在定义的框架内活动。
Q3: MCP 与现有的 RBAC (基于角色的访问控制) 有什么区别?
RBAC 关注的是“谁”可以访问,而 MCP 约束层关注的是“Agent 作为一个整体”在当前上下文中“如何”安全地交互。MCP 可以作为 RBAC 的执行引擎。
总结
MCP 正在将 AI 应用开发从“野蛮生长”带入“法治时代”。通过将 MCP 视为多 Agent 系统的约束层,我们不仅解决了工具连接的问题,更构建了一个可预测、可审计、且具备安全边界的智能体生态。对于企业级 AI 架构师而言,掌握 MCP 的约束机制是构建可靠 Agent 系统的必修课。