4.2 Sandbox 模式(沙箱模式)
什么是 Sandbox 模式?
Sandbox 模式通过定义允许的操作范围,拦截危险操作,提高安全性。
核心机制:
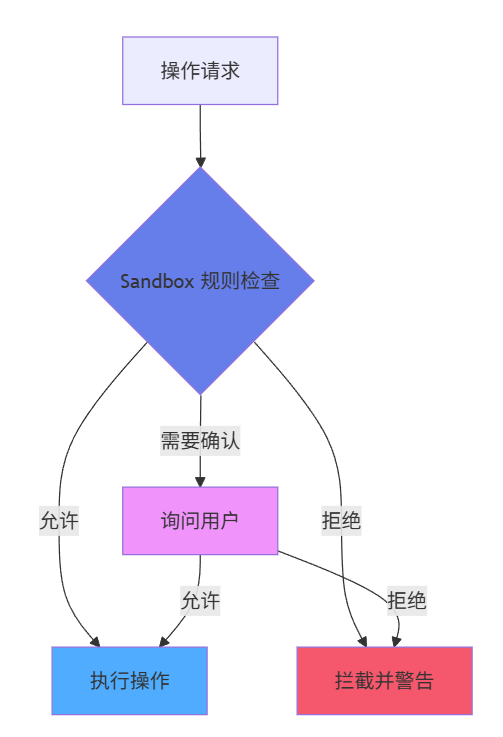
配置 Sandbox 模式
方式一:通过 /permissions 命令
代码块
Bash
claude /permissions
方式二:配置文件
编辑 ~/.claude/settings.json:
代码块
JSON
{"permissions": {"allow": {"bash": ["npm install","npm test","npm run build","git *","node -v","npm -v"],"write": ["src/**/*","tests/**/*","*.md"],"read": ["**/*"]},"deny": {"bash": ["rm -rf *","format *","shutdown","reboot"],"write": ["node_modules/**/*",".git/**/*","/etc/*","/usr/*"]}}}
Sandbox 最佳实践
最小权限原则:
代码块
JSON
{"permissions": {"allow": {"bash": ["npm test", "npm run build"],"write": ["src/**/*", "tests/**/*"]}}}
特定项目配置:
代码块
JSON
// .claude/settings.json (项目级){"permissions": {"allow": {"bash": ["npm run dev:*","npm run test:*","npm run build:*"],"write": ["src/**/*", "tests/**/*", "docs/**/*"]},"deny": {"write": ["dist/**/*", "build/**/*"]}}}