Codex 实战指南:Vibecoding 0-1落地流程
Codex 的三大入口
Codex 提供三类独立交互载体,分别适配命令行开发者、新手全流程工作台、IDE 嵌入式辅助开发场景,
三类入口账号数据互通,但产品定位、操作逻辑、适用人群存在明显区分,可根据项目规模、开发习惯灵活选用。
第一个是 Codex CLI
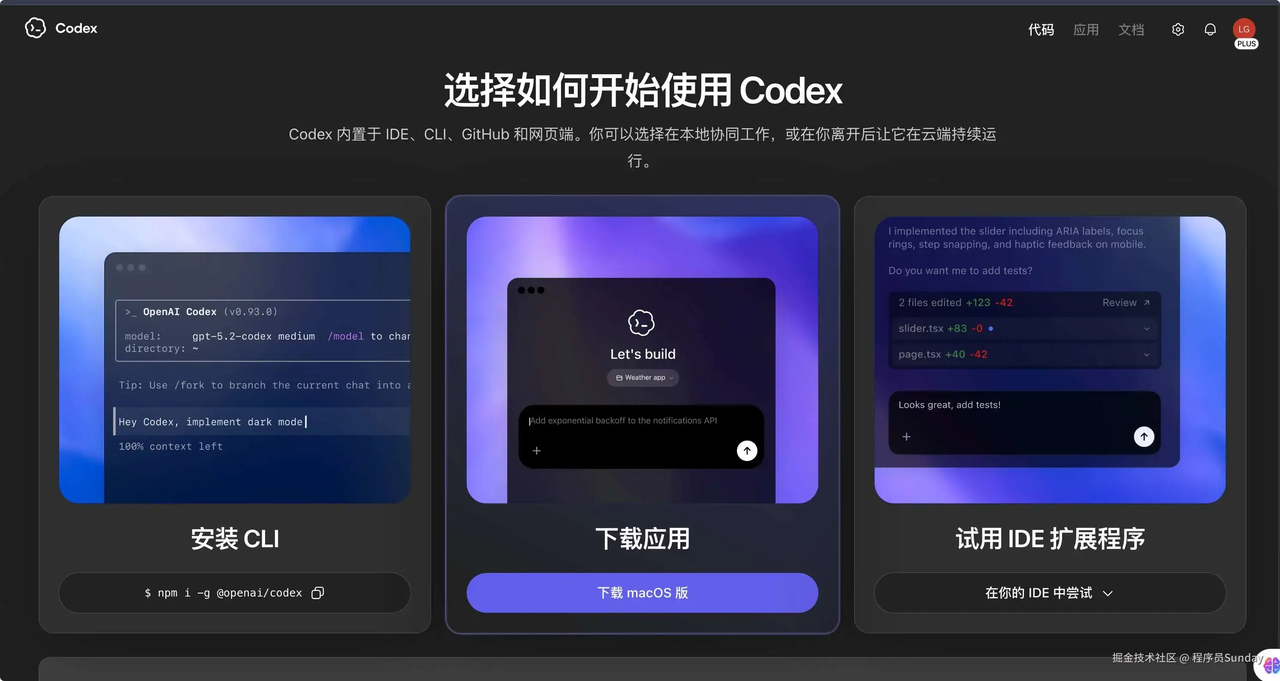
Codex CLI 为轻量化无界面终端交互工具,依托 npm 完成全局安装,完全绑定本地项目目录,是后端、运维、习惯终端开发人群的首选工具。
全局安装指令:
代码块
Bash
代码解读
复制代码
npm install -g @openai/codex
安装之后,在项目根目录里输入:
代码解读
复制代码
codex
工具版本升级:
代码解读
复制代码
codex --upgrade
核心特性与使用规范
工具运行逻辑与本地目录强绑定,启动后自动读取当前目录下全部项目文件,无需额外配置项目路径。工程化标准前置操作:首次接入新项目时,禁止直接下发代码修改指令,优先执行项目信息读取校验,标准化提示词如下:
代码块
Plain Text
代码解读
复制代码
请先阅读当前项目结构,不要修改任何代码。告诉我:
1. 这个项目是做什么的
2. 使用了哪些技术栈
3. 入口文件在哪里
4. 启动、构建和测试命令是什么
5. 如果我要新增一个功能,应该从哪里开始
💡
优势与短板
•
优势:轻量化无冗余界面、执行链路短、适配批量脚本、CI/CD 流水线集成;
•
短板:无可视化操作面板,对新手不友好,目录权限、Git 状态、沙盒隔离、上下文管理需手动控制,学习成本较高。
第二个入口是 Codex
47%
53%
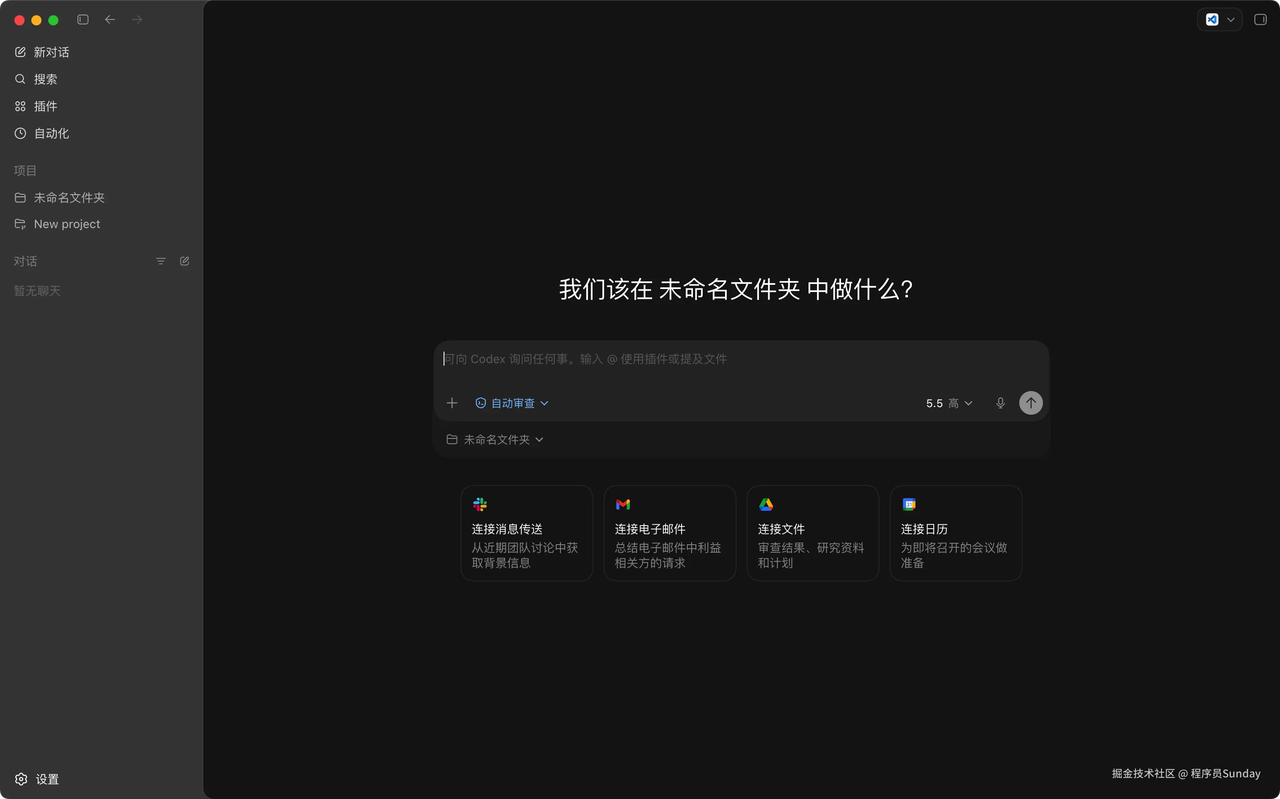
Codex 为官方主推多 Agent 可视化工作台,提供 Windows、macOS 双端安装包,定位全场景 AI 编程一体化操作平台,零基础入门优先推荐。
核心产品能力
多会话隔离:独立对话线程区分不同业务任务,避免上下文混淆;
历史检索:全局检索历史任务、代码变更、交互记录;
模块化扩展:内置 Skills 管理、插件安装、自动化定时任务配置面板;
多 Agent 并行调度:支持创建多个独立 AI 代理,分别对接不同代码分支、Worktree 沙盒目录,实现多任务并行开发。
适用人群
💡
零基础入门开发者、前端产品、不熟悉终端操作的研发人员; 通过可视化界面统一管理项目权限、文件变更、工具扩展,降低命令行操作门槛,完整呈现项目开发全链路,大幅减少操作失误。
Codex IDE 插件(VS Code/Cursor 嵌入式插件)
IDE 插件深度集成主流代码编辑器,作为嵌入式辅助工具,无需切换软件,适配代码编写过程中的局部调试、Bug 修复、组件迭代场景。
部署方式
VS Code 插件市场检索「Codex」完成一键安装,打开本地项目后,编辑器侧边栏内置 Codex 交互面板,直接读取当前打开文件与工程上下文。
数据互通规则
Codex App 与 IDE 插件共享同一账号会话数据、配置文件、自定义 Skills,跨端操作无信息断层;
适用场景
开发过程中局部需求优化:单文件逻辑重构、接口 Bug 排查、组件样式调整、单元测试补充,专注单点代码优化,不适合全项目大规模重构。
二、Codex 三级权限安全管控模型
Codex 具备读取、修改本地文件、执行系统 Shell 命令、访问本地目录的能力,本地文件、密钥配置、业务源码存在数据安全风险。官方划分三层分级权限模式,适配不同项目安全等级,为工程落地必备配置规范。
默认权限(推荐日常标准使用)
安全等级最高、约束最严格的基础权限模式:
•
允许行为:读取项目文件、输出代码修改方案、生成 Shell 执行指令;
•
限制行为:任何文件修改、系统命令执行均需人工手动审批确认;
•
适用场景:企业核心业务项目、未熟悉的开源项目、包含.env 密钥、数据库配置的敏感项目;
•
优缺点:完全规避误操作风险,但高频交互场景需持续人工确认,打断开发连续性。
自动审查模式(折中高效方案)
平衡开发效率与本地安全的中间权限模式,内置安全风险自动判别机制:
低风险操作自动放行:当前项目内代码修改、依赖安装、单元测试、项目构建等常规开发指令,无需人工确认;
高风险操作强制拦截:跨目录文件访问、文件删除、读取项目外敏感配置、高危系统命令、网络下载操作,触发人工审批;
•
适用场景:熟悉完整项目架构、任务边界清晰、需要连续迭代的中长期开发任务;
•
优缺点:大幅减少重复确认操作,保证开发流畅度,同时拦截高危操作,为绝大多数日常开发最优选择。
完全访问权限(临时限制性使用)
权限约束最低,AI 代理具备完整本地操作权限:可自由读写全目录文件、批量执行系统脚本、跨文件夹重构代码、访问外部网络资源;
•
优势:大规模重构、项目迁移、批量代码改造场景执行效率最高,无需人工干预;
•
风险:无自动风险拦截,模型理解偏差将直接污染本地源码、删除业务文件、泄露密钥;
•
使用规范:仅针对无敏感信息的私有 Demo 项目临时开启,任务执行完毕立即切回自动审查 / 默认权限;严禁在企业生产项目、开源陌生项目长期启用。
三、标准化 Vibe Coding 四步落地最佳实践
无规范的自由式 AI 代码生成极易出现代码范围失控、需求理解偏差、交付产物不达标等问题。标准化四步流程可统一约束 AI 操作边界,稳定交付质量,覆盖全类型代码开发任务。
步骤 1:限定操作范围,缩小上下文边界
大型项目中禁止让 Codex 全局遍历目录,需明确指定参与任务的文件、模块、目录,通过 @文件路径、目录范围锁定检索边界,减少无关代码干扰,降低无效 Token 消耗。 标准化指令示例:
代码块
Plain Text
复制代码
请只阅读 src/pages/login 和 src/hooks/useAuth 相关文件。帮我判断登录跳转逻辑是否存在时序问题。
步骤 2:明确工作状态,区分只读 / 可修改模式
交互初始必须告知 AI 当前操作权限,区分「仅分析输出方案」「生成修改计划」「直接执行代码变更」三类状态,避免 AI 自主修改代码。 三类标准状态指令:
只读分析:仅输出问题分析与优化方案,全程不修改任何代码文件;
方案预演:输出完整修改文件清单与改造逻辑,确认方案后再执行代码变更;
直接迭代:按确认方案完成代码修改,执行配套测试用例验证功能。
54%
46%
步骤 3:定义可量化验收标准
交付前明确功能、代码规范、测试、依赖约束等验收指标,消除 AI 与人工的交付认知偏差,避免出现功能缺失、代码不规范问题。 完整验收模板:
代码块
Haskell
步骤 4:实时中断纠偏,及时修正执行方向
任务执行过程中若 AI 修改范围扩大、逻辑偏离需求,无需等待任务结束,立即中断会话并重新校准目标,同步约束修改边界。 标准纠偏指令:
代码块
Plain Text
复制代码
暂停刚才的方向。你现在的理解有问题。正确目标是 XXX。请基于当前 diff 重新评估,不要继续扩大修改范围。
四、配套工程化配套规范体系
4.1 Git 版本管理:代码回滚安全机制
Codex 所有代码变更操作,必须基于 Git 版本仓库执行,为误操作提供完整回滚能力,标准前置流程:
新项目初始化 Git 仓库:
代码块
Plain Text
git init
git add .git commit -m "initial commit"
单次小型任务完成后,执行阶段性提交,留存代码变更快照;
交互前置校验仓库状态:
代码块
Plain Text
任务结束要求 AI 输出本次完整 Diff 变更总结,人工核对无误后再完成提交。
4.2 上下文管理:降低模型混淆、减少 Token 损耗
Codex 单一会话会持续累积历史交互、文件读取记录,上下文过载将导致模型逻辑混乱、响应延迟、Token 消耗激增,标准化管理规则:
会话隔离:单一对话线程仅承载同一类业务任务,跨模块、跨功能需求新建独立会话;
任务收尾总结:单次任务完成后输出结构化总结,留存任务档案,便于历史检索;
脏上下文重置:历史交互超过 10 轮、任务跨度大时,新建会话重新下发需求。 标准任务收尾模板:
代码块
Plain Text
结构化总结本次开发任务:
1. 原始业务目标;
2. 全部变更文件与改造逻辑;
3. 已完成验证项;
4. 未解决遗留风险;
5. 后续迭代开发入口。
4.3 AGENTS.md:项目长期记忆固化机制
AGENTS.md 为项目级 AI 规范文档,作用等同于项目专属说明书,Codex 启动时自动读取文档内约束规则,无需重复下发标准化要求,分为三层配置维度:
全局配置:个人交互偏好、输出语言、代码交付通用规则;
项目根目录配置:项目技术规范、代码风格、测试 / 构建命令、目录分层约束;
子模块配置:单业务模块特殊开发限制(老旧代码禁止重构、接口统一封装规范等)。 标准 AGENTS.md 模板:
代码块
Plain Text
4.4 Skills 自定义工作流复用机制
Skills 为 Codex 标准化任务流程模板,区别于插件,核心用于固化标准化工作流程,内置 Skill Creator 可视化生成工具,可自定义、导入、复用行业标准化开发流程。 典型落地场景:
前端代码审查 Skill:固定校验组件边界、响应式适配、XSS 安全、状态管理异常;
需求文档开发 Skill:标准化需求拆解、文件规划、迭代验收流程;
代码性能优化 Skill:统一校验接口并发、算法耗时、资源加载瓶颈。 外部开源 Skills 可通过链接导入,导入前优先校验安全风险,避免恶意脚本。
4.5 Plugins 与 MCP 外部工具扩展
Plugins 插件:外部工具连接器,打通 GitHub、浏览器、内部知识库、邮件等第三方系统,实现跨工具协同开发;使用约束:企业内部系统插件按需安装,严控文档、代码仓库访问权限,避免数据泄露;
MCP 统一协议:标准化外部数据源对接协议,统一连接数据库、设计工具、私有知识库、浏览器等载体,无需单独适配各类工具;新手落地建议优先掌握基础开发流程,MCP 作为后期扩展能力,避免过早引入复杂配置提升使用门槛。
4.6 自动化定时任务
Codex 支持绑定定时 Agent 自动化巡检任务,分为会话短期自动化、独立长期自动化两类,全部优先配置只读类巡检任务,确认模型判断稳定后再开放修改权限。 典型自动化场景:
每日 9 点汇总 24 小时代码提交记录,输出模块变更与潜在风险;
每 30 分钟巡检 PR 评审评论,同步待修改问题;
每日下班汇总当日代码 Diff,输出次日迭代开发方向。
五、完整工程落地案例:从零开发番茄钟前端应用
完整串联上文全部规范,形成可复用标准化开发流程,规避一次性粗放式代码生成带来的质量缺陷。
步骤 1:需求分层拆解(只读分析阶段)
代码块
Plain Text
基于番茄钟工具需求,仅输出需求拆解方案,不编写代码:
1. 核心基础功能;
2. 可选扩展功能;
3. V1最小可用版本范围;
4. 业务边界异常场景;
5. 分阶段迭代开发顺序。
步骤 2:项目结构读取,输出开发文件规划
代码块
Plain Text
读取当前项目完整目录结构,结合番茄钟业务输出新增/修改文件清单与目录存放位置,仅输出方案,不执行代码变更。
步骤 3:最小版本分阶段开发,限定验收标准
下发明确开发范围、功能约束、验收指标,控制开发规模,避免一次性实现全量功能。
步骤 4:AI 自审代码风险
代码块
Plain Text
基于本次代码变更执行全量代码审查,重点校验计时器销毁、状态逻辑、移动端布局、内存泄漏问题,仅输出风险清单,不执行修复。
步骤 5:针对性修复缺陷
仅针对审查发现问题迭代修复,不新增额外功能,完成后输出完整 Diff 变更总结。
步骤 6:沉淀项目规范
将本次开发形成的模块约束、开发规则写入 AGENTS.md,固化为项目长期标准。
六、通用标准化提示词模板库
模板 1:项目初始化读取模板
代码块
Plain Text
仅读取当前项目全部文件,禁止任何文件修改操作,结构化输出:
1. 项目业务定位;
2. 完整技术栈与依赖清单;
3. 目录分层、入口文件;
4. 启动、构建、测试执行命令;
5. 新增业务模块标准开发路径;
6. 当前项目现存维护风险。
模板 2:Bug 排查分析模板
代码块
Plain Text
当前故障描述:【填写Bug详情】
读取相关业务代码,不执行修改,输出结构化内容:
1. 故障根因推测;
2. 关联代码文件清单;
3. 待确认信息;
4. 完整修复执行方案。
模板 3:代码变更执行模板
代码块
Plain Text
基于已确认修复方案执行代码修改,约束条件:
1. 仅修改指定目录文件;
2. 不新增第三方依赖;
3. 不重构无关业务逻辑;
4. 完成后执行配套单元测试;
模板 4:代码评审模板
代码块
Plain Text
基于当前Git变更记录执行代码评审,重点核查:
1. 现有业务功能破坏性变更;
2. 边界场景遗漏;
3. 异常捕获与错误处理缺失;
4. 类型、安全、性能隐患;
仅输出问题清单,不自动修复代码。
模板 5:任务收尾总结模板
代码块
Plain Text
完整总结本次开发任务:
1. 初始业务目标;
七、拓展趣味功能:Codex 桌面宠物
Codex App 内置轻量化桌面宠物交互功能,属于娱乐向附加模块,不影响核心开发流程。客户端外观设置面板底部可开启宠物功能,支持自定义宠物形象;社区提供第三方宠物资源库,通过 CLI 指令一键安装自定义形象,仅作为工具交互补充,工程落地核心仍依赖权限管控、标准化开发流程、扩展工具体系。
51%
49%
46%
54%
总结
Codex 作为 AI 原生开发工具,能力上限取决于标准化工程使用规范,而非模型本身性能。新手高频踩坑的代码错乱、文件污染、上下文失效等问题,均可通过「先读项目、限定范围、明确权限、量化验收、版本兜底」的标准化流程规避。 落地分层学习路径建议:
基础层:熟练掌握三大入口、三级权限、Git 版本回滚、四步标准开发流程;
进阶层:配置 AGENTS.md 长期规范、管理会话上下文、复用自定义 Skills;
扩展层:按需接入 Plugins、MCP 外部工具、配置自动化巡检任务; 遵循先约束、后执行、小步迭代、人工验收的核心逻辑,才能将 Codex 转化为稳定、高效、安全的工程开发助手,实现规模化 AI 辅助代码落地。