Codex Computer Use:实现桌面自动化
SEO关键词
Codex Computer Use、桌面自动化、GUI操作自动化、macOS权限设置、Windows自动化工具、AI操作电脑、Codex插件安装、屏幕录制权限、可视化UI测试
Codex 安装包下载
安装包已整理好,可直接下载使用:
👉 下载地址(建议收藏 会同步官网更新)
一、概述:Computer Use 是什么
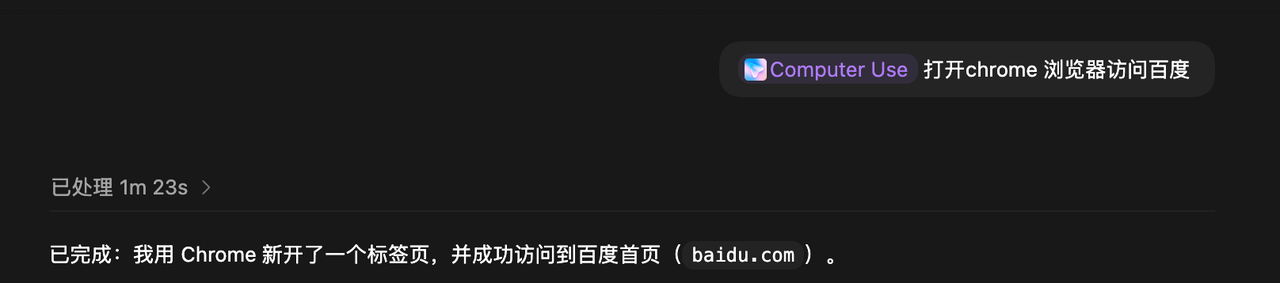
Codex 的 Computer Use(计算机操作能力) 本质上是一种“GUI级别的自动化能力”。
👍
区别于传统的:
•
CLI(命令行)
•
API(接口)
•
插件/MCP结构化调用
50%
👍
Computer Use 直接作用于:
•
操作系统桌面
•
图形界面(GUI)
•
鼠标与键盘事件
•
浏览器与本地应用窗口
50%
可以理解为:
Codex 不再只“写代码”,而是开始“像人一样操作电脑”。
二、核心能力与适用场景
三、环境安装与初始化
Computer Use 需要在 Codex 环境中单独启用插件。
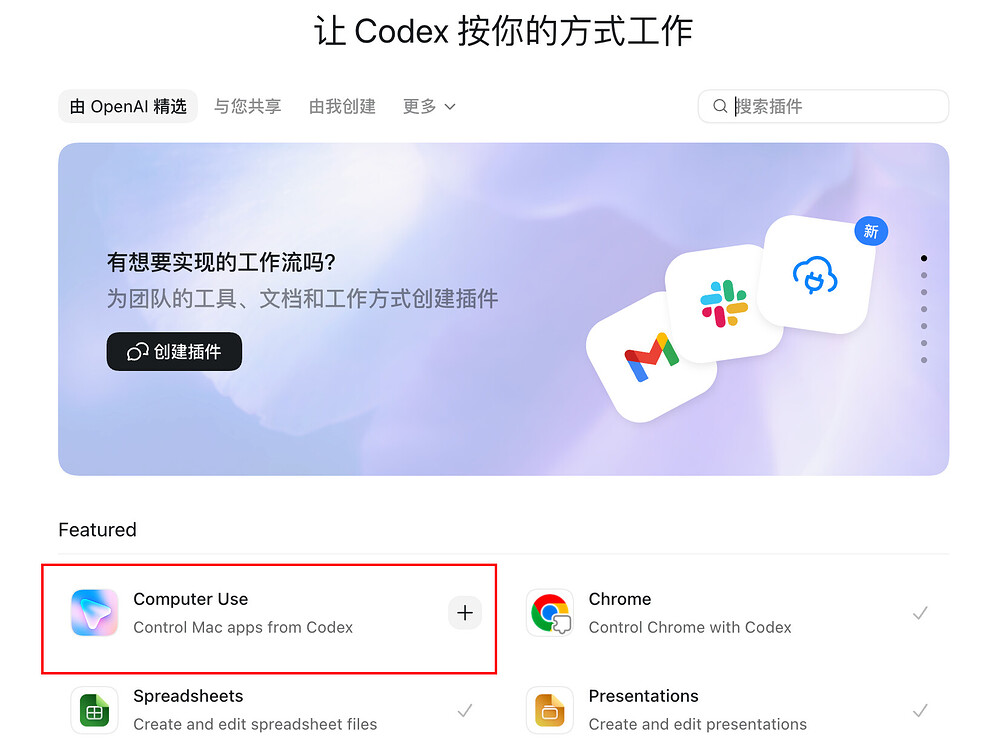
安装插件
路径:
代码语言:javascript
AI代码解释
代码块
JavaScript
Codex Settings → Computer Use → Install
安装后才允许进行 GUI 操作。
macOS 权限配置
必须授权两项核心权限:
•
Screen Recording(屏幕录制)
•
Accessibility(辅助功能)
作用分别是:
Windows 环境要求
Windows 具有明显差异:
•
必须保持目标应用在前台桌面
•
Codex 操作会“接管鼠标与键盘”
•
无后台运行能力(默认场景)
四、如何启动 Computer Use 任务
启动方式本质是“提示词驱动”。
推荐写法
代码语言:javascript
AI代码解释
代码块
JavaScript
@Chrome 打开结算页面,验证购物流程是否正常,并逐步记录异常点。
或:
代码语言:javascript
AI代码解释
代码块
JavaScript
使用 Computer Use 打开应用,复现登录失败问题,并逐步定位错误发生步骤。
关键表达要素
一个有效任务通常包含:
•
明确应用(Chrome / AppName)
•
明确操作路径
•
明确目标(验证 / 复现 / 修复)
五、Windows vs macOS 行为差异
Windows 特性
•
强依赖“当前桌面”
•
会直接接管输入设备
•
无法后台执行同一会话
适合:
•
你不使用电脑时运行任务
不适合:
•
边工作边让 Codex 操作同一桌面
macOS 特性
•
可结合锁屏运行(Locked Use)
•
更强权限控制体系
•
可在一定条件下后台执行
六、权限体系与安全模型
Computer Use 并不是“无限控制电脑”,而是受控执行模型。
权限分层
系统权限
◦
Screen Recording
◦
Accessibility
应用权限
◦
是否允许访问某个 App
操作权限
◦
是否允许点击/输入敏感操作
安全策略特点
•
每次敏感操作可能触发确认
•
可设置 Always Allow(长期授权)
•
可随时撤销应用权限
七、Locked Use(macOS 专属)
Locked Use 用于“设备锁屏后继续执行任务”。
工作机制
流程如下:
代码语言:javascript
AI代码解释
代码块
JavaScript
锁屏状态 → Codex任务触发 → 临时解锁 → 执行GUI操作 → 重新锁定
特点
•
仅限 Codex 任务窗口
•
解锁时间是短生命周期
•
自动覆盖屏幕保护
•
检测本地输入会立即中断
八、安全注意事项(非常关键)
Computer Use 本质上是“可见即可操作”,因此风险主要来自:
风险点
•
浏览器已登录账号
•
页面存在恶意脚本
•
UI误操作(错误窗口)
•
误触支付/删除操作
推荐实践
•
每次任务限定单一目标
•
敏感应用关闭后再执行
•
浏览器使用独立窗口
•
不在任务中暴露密码/密钥
九、最佳实践(工程视角)
从工程自动化角度,Computer Use 更像:
“UI层 E2E 自动化测试代理”
推荐模式
3.1
单任务原则
避免:
•
多应用混合操作
建议:
•
一个任务只做一个闭环流程
3.2
可回放流程设计
任务描述尽量结构化:
代码语言:javascript
AI代码解释
代码块
JavaScript
打开应用
登录
点击订单列表
检查状态字段
3.3
UI稳定性优先
•
避免依赖动态布局
•
优先固定按钮路径
•
减少视觉识别不确定性
十、总结
Codex Computer Use 的核心价值可以概括为:
•
从“代码生成”扩展到“界面操作”
•
从“结构化调用”扩展到“非结构化任务执行”
•
从“API工具链”扩展到“桌面级自动化”
它更接近:
一种可控的 GUI Agent 执行层,而不是传统意义的自动化脚本工具。